

この記事への反応
アカンやんけ!!!
組み合わせだけの話ならそうだな
ただふつうそんなにリトライできないだろ
8文字指定のシステム滅んでほしい
1145141919810
これなら突破されんな
パス付きzipみたいにローカルで無限に試せる場合の計算量だろ
何回か間違うとロックされるけど、そういうのは関係ない?
総当たりできる前提でいうのやめろ
漫画のハッカーってあっさりなんでも突破するけど
実際あんなもんなの?
じゃあもうノーガードで行く
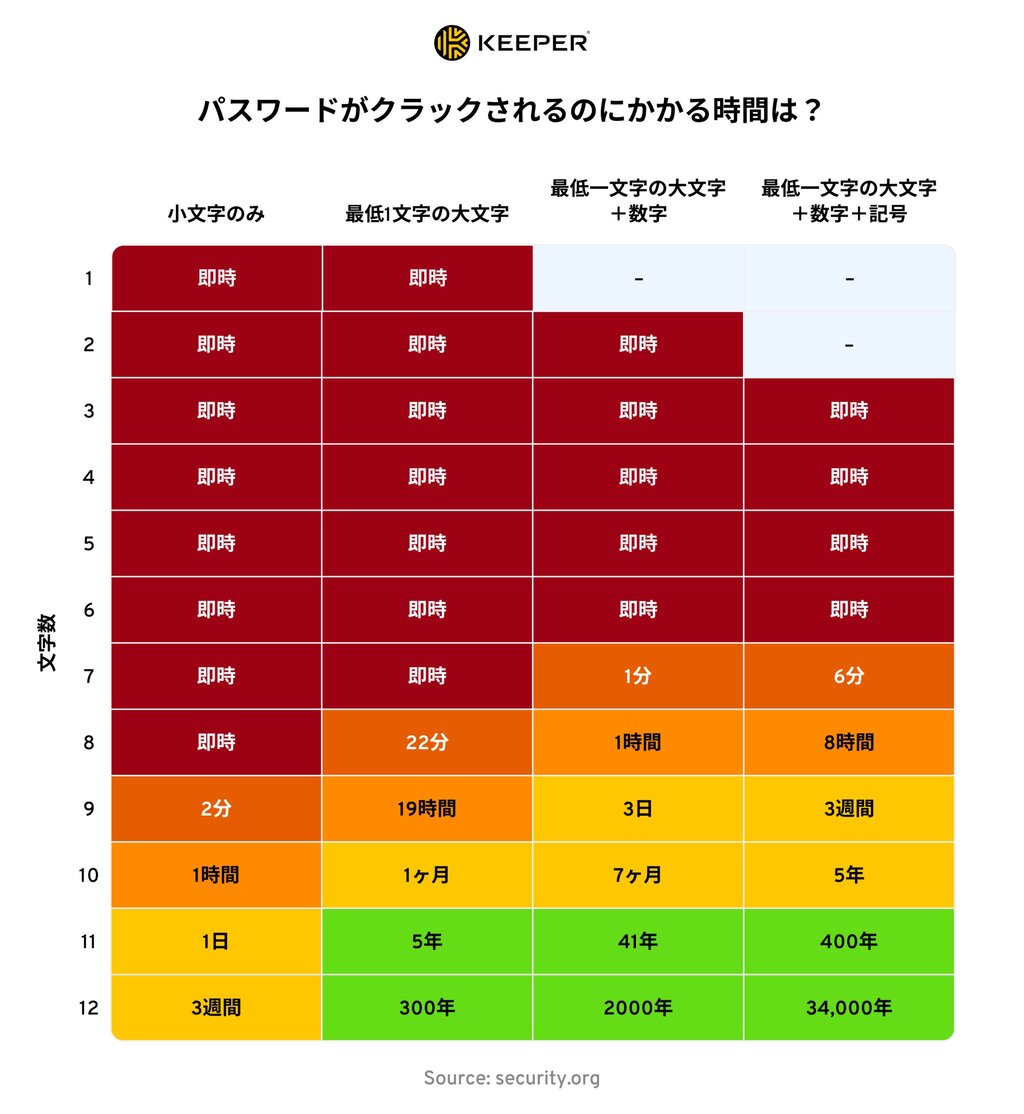
最低1文字の大文字を入れた12桁じゃないと安心できないのか
量子コンピュータの時代が来たらどんだけ長くしても数秒で解読されるんじゃないんか?
無限に試させるサイト側もどうかと思うが
この図を見る限り
クラッカーは小文字8桁までしか試さないな
自動生成だから何桁だろうが考える必要なくていい
解読(しらみつぶしに入れるだけ)
結局パスワードマネージャーの自動生成が最強でいいの?
マジか
俺の07214545は1分かよ
パスワードの文字数制限あるサイトとかどうすりゃいいんだよ
エルフメイドのメルに癒される
本記事はアフィリエイトプログラムによる収益を得ています。


>俺の07214545は1分かよ
オタコム民おって草
しかもネットだと電話番号のショートメールに確認かかってくるし。
まあローカルだとそんな事してない所が殆どなので、ネット経由でローカルにハッキングされたりしたらアレだが
そのメールアドレスバレてるとか、メールのパスが4桁なのはあれだが
AIに作ってもらってる
だな。別の場所や端末からログインされたらアラートできたり
万が一乗っ取りされても運営に問い合わせたら対応してくれるだろ
足りないとか言ってる奴の知能のほうが足りてない
これも抜かれる?
漢字があるだけでまず無理になるからな
それよりどこかのサイトで漏洩したパスワードを他サイトでも試されるケースが多いから、サイトごとに違うパスワードにする方が重要
末尾にサイト名の一部を入れるとか、それくらいでいい
大文字混ぜろってあっても頭かお尻を大文字にするだけだろうし意味は無い
もうパス打つときに入力見えるようにして他の言語使えるようにすればセキュリティ上がるぞ
日本だと平仮名カタカナ漢字混ぜて設定すれば突破なんて不可能だし
処理が100万倍にあがれば3日で終わるんだから
技術の進歩の前では話にならん
表示しながら打つので他人に見られるリスクはある
自宅でやるならいいけど
こんな感じにして 端末等に覚えてもらい
使い回さないようにしてる
じゃあ将軍、ハッカー数万人を屏風からお出しください
大抵のパスワード漏れはメールからのフィッシングサイト経由で本人が気付かず打ち込んだものだろ
いや、ブラウザーに覚えさせるのは良くない。速攻で抜かれる
お前のIPとともにはちまがそれを売るとか考えた事ないの?
自己ソーシャルハックするなよ
まあ、あたしを犯してー!って人ならまあしょうがないけど
俺だったら気持ち悪いなそれ
あと使いまわしはやばい紐鶴式で一発だって上のスレで言ってんじゃん
本スレの方
記事にはないけど
もしかして: 芋蔓式
変換履歴からバレたりして
149: 番組の途中ですがアフィサイトへの転載は禁止です(ワッチョイ 8d76-WswN) 2025/06/23(月) 21:29:39.84 ID:AaF5rWw00
>>142
漢字にしても実際保存されるのはエンコードされた文字列だぞ
嫌儲をUTF8にしてもU+E5AB8CU+E584B2になるだけ
まあ偶に記号も使えって言ってくるサイトも有るが
職場でアカウント破られるのが万が一にも許されない環境なら
二要素認証とかガッチリやるべきだけど、
個人所有PCで仮に破られても被害のタカが知れてるなら8文字パスワード程度で十分
9分9厘の一般人相手にはそれだけで十分防げるし、本気のやつには百桁だろうが破られる
気をつけなきゃいけないのは、その場合仕事用と個人用は何があっても絶対に分けること
これで2000年解けないならこれにしたいから記号と数字と大文字やら混ぜないと弾くのやめてね
少なくともドスケベサイトは同じブラウザでは見ないほうがいいと思う
ナイショで侵入、TCとか物資の強奪楽しいよね
Rustはやったことないんですけど^^
俺も昔は便利だからchromeに覚えさせてた。
薄々危険だとは気付いていたが1年以上その機能使ってた。
ブラウザに保存させてるパスを読み取るウイルスの存在知って
覚えさせてたのすぐさま削除してその機能オフにしたわ。
幸い今のとこ被害は無し。